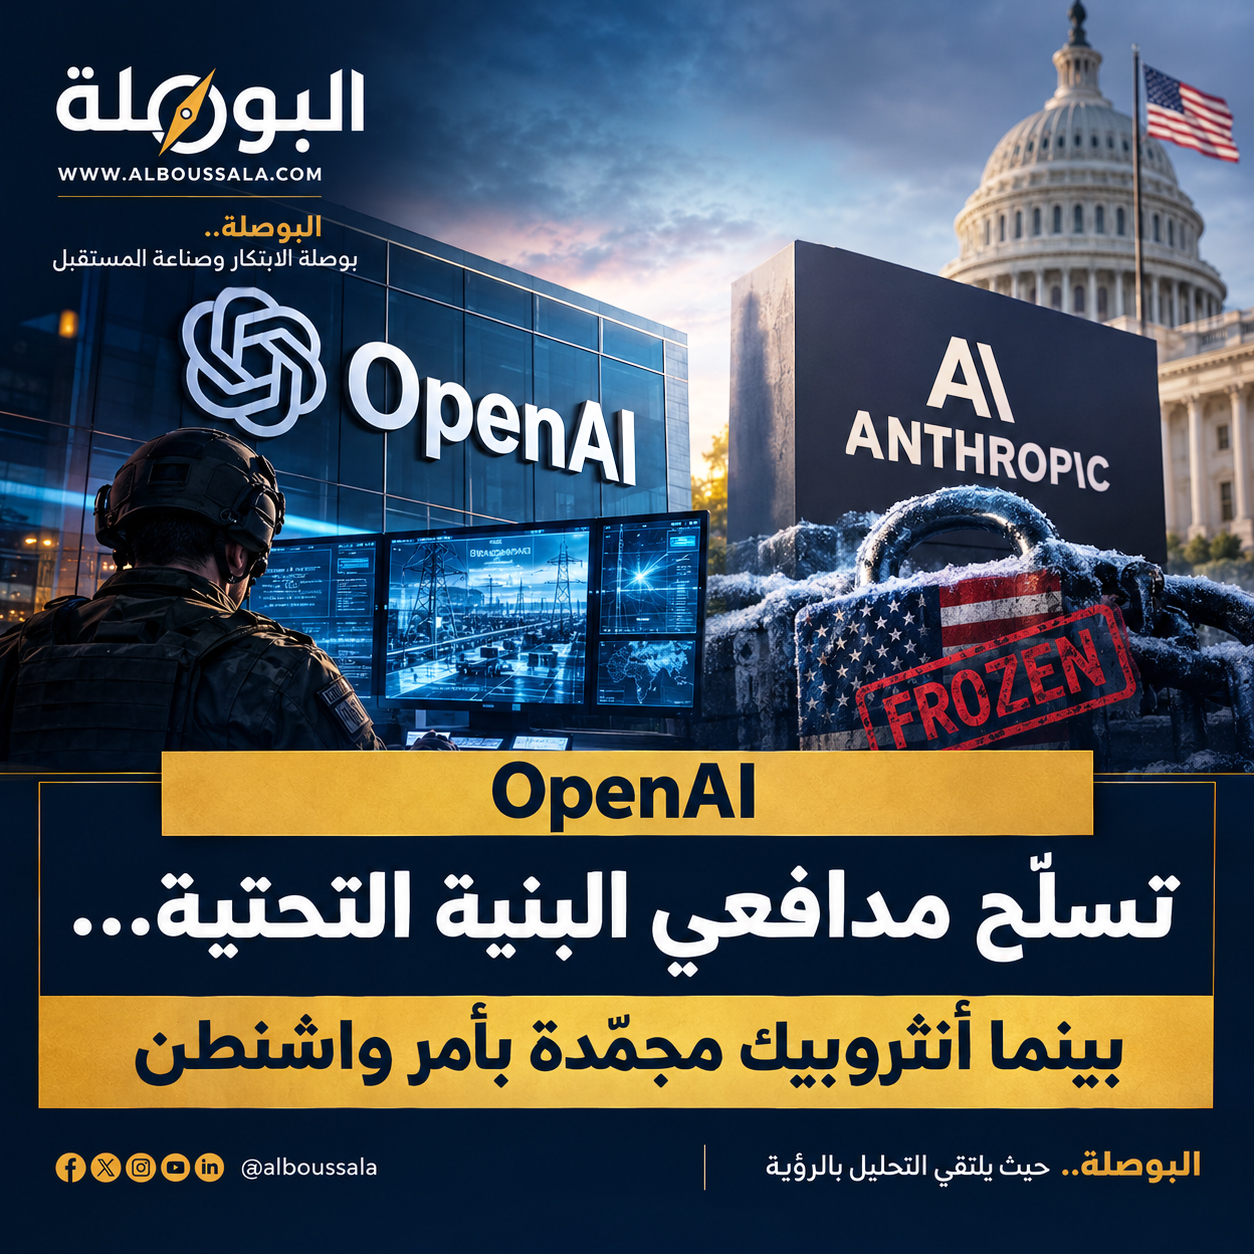
تخيل أن محطة مياه صغيرة في بلدة أمريكية، تدار بمعدات عمرها عقدين وبفريق أمن سيبراني من شخص أو اثنين، أصبحت اليوم هدفًا لهجمات يخطط لها ذكاء اصطناعي قادر على اكتشاف الثغرات وبناء استغلالها في ساعات لا أسابيع. هذه هي المعضلة التي تحاول OpenAI معالجتها عبر مبادرتها الجديدة: من يملك السلاح الأقوى في الحرب السيبرانية القادمة ليس بالضرورة من يملك أكبر ميزانية، بل من يصل أولًا إلى الذكاء الاصطناعي الأكثر تطورًا.
ماذا حدث؟
في 3 سبتمبر 2026، أعلن الرئيس المشارك لشركة OpenAI، غريغ بروكمان، خلال قمة ضمت نحو 300 من مسؤولي الأمن السيبراني (CISOs) في مقر الشركة بسان فرانسيسكو، عن إطلاق مبادرة “Daybreak for Frontline Defenders”، تقضي بتخصيص مليار دولار من الوصول المدعوم لنماذج ديب بريك السيبرانية والتدريب والدعم الفني لصالح مدافعين رقميين يعانون شح الموارد. تشمل المبادرة أيضًا “Daybreak for America”، التي تجمع جهود الشركة الأمريكية لحماية الأنظمة التي يعتمد عليها المواطنون يوميًا، من المياه والكهرباء إلى الحكومات المحلية والبنوك، عبر تجربة تجريبية جديدة مع مركز مشاركة وتحليل المعلومات متعدد الولايات (MS-ISAC). يستهدف البرنامج بالأولوية مشغلي شبكات المياه والصرف الصحي، ومشغلي الشبكة الكهربائية، والحكومات، والبنوك، والجمعيات غير الربحية، ومشرفي المشاريع مفتوحة المصدر.
ما التقنية؟
Daybreak هو برنامج وصول موثّق (Trusted Access) أطلقته OpenAI في مايو 2026، يمنح جهات معتمدة استخدام نماذجها الأكثر تقدمًا في مهام سيبرانية حساسة. ينقسم إلى مستويين:
- Daybreak Blue: مستوى وصول مقيّد يتيح لجهات مختارة استخدام نموذج GPT-5.6 Sol في مهام الدفاع السيبراني المعتادة كاكتشاف الثغرات ومراجعة الشيفرة ومعالجة البرمجيات الخبيثة.
- Daybreak Red: مستوى يتطلب موافقات إضافية، ويتيح استخدام نموذج GPT-5.6 Cyber المخصص لأعمال أمنية هجومية مصرح بها، مثل بناء إثباتات الاستغلال واختبارات الاختراق.
بعبارة أبسط: النموذج التقني هنا هو “مساعد ذكاء اصطناعي” يستطيع قراءة كميات هائلة من الشيفرة البرمجية، وربط الثغرات ببعضها، واقتراح أو حتى تنفيذ خطوات الإصلاح — وهذا يهم لأن فرق الأمن الصغيرة غالبًا ما تغرق في عدد الثغرات المكتشفة أكثر مما تغرق في نقص الأدوات.
كيف تعمل؟
النماذج المخصصة لـDaybreak مبنية على البنية العامة لسلسلة GPT، لكنها مدرّبة إضافيًا على مهام أمنية متخصصة وتُشغَّل ضمن “حلقة وكيلة” (agentic loop) تسمح لها بتنفيذ سلسلة خطوات متتابعة: تحليل الشيفرة، تتبع مسار الثغرة، اقتراح الترقيع، والتحقق من فعاليته. في اختبارات فعلية، عثر النموذج على ثغرتين غير معروفتين سابقًا في محرك V8، أُصلحت إحداهما تحت الرمز CVE-2026-15903 — وهو مثال ملموس على نوع الأبحاث التي يُفترض أن يدعمها المستوى الأحمر.
لماذا الآن؟
السياق التنافسي: مشروع “Mythos” التابع لأنثروبيك لا يزال متوقفًا بسبب توجيهات ضبط التصدير الأمريكية الصادرة في يونيو 2026، بينما قيّدت غوغل نموذجها Gemini 3.5 Flash Cyber للاستخدام الحكومي فقط، في حين وضعت مايكروسوفت نموذجها ضمن منصة أمنية مؤسساتية مغلقة. هذا يترك OpenAI، وفق تحليل نشرته Yahoo Finance، في موقع “أوسع لعبة تجارية” في سوق لا يزال منافسوها فيه إما محصورين بالمؤسسات، أو مقيدين حكوميًا، أو متوقفين كليًا.
ماذا يعني ذلك؟
الرسالة الضمنية للمبادرة هي أن الفجوة الأمنية لم تعد بين الشركات الكبرى والصغرى فقط، بل بين من يملك ذكاءً اصطناعيًا هجوميًا متطورًا ومن لا يملكه. عمليًا، منح مرافق المياه والبنوك المحلية أولوية الوصول إلى نموذج متقدم — قبل أن يحصل عليه مشتركو ChatGPT المدفوعون أنفسهم — هو خطوة تسويقية بقدر ما هي أمنية: إذا نجحت التجربة، ستصبح OpenAI الجهة المرجعية التي تتحدث معها الحكومات المحلية عند الحديث عن الأمن السيبراني بالذكاء الاصطناعي.
من المستفيد؟
المستفيدون المباشرون هم الجهات “محدودة الموارد”: مشغلو المياه والكهرباء، الحكومات المحلية، البنوك الإقليمية، الجمعيات، ومشاريع المصادر المفتوحة. من المتوقع أن يُستهلك المبلغ خلال ستة أشهر، على أن يمتد التوسع الدولي إلى دول شريكة خلال أسابيع من الإطلاق الأمريكي. أما على مستوى الشركاء التقنيين، فقد اقتصر الوصول الموسّع سابقًا على قائمة محدودة من شركات الخدمات مثل أكسنتشر وIBM وكابجيميني، وشركات تقنية مثل بالو ألتو نتوركس وكراود سترايك وسيسكو وأكاماي وكلاودفلير — وهو ما يمنحها ميزة تنافسية مبكرة في سوق الأمن المدعوم بالذكاء الاصطناعي.الرسالة الضمنية للمبادرة هي أن الفجوة الأمنية لم تعد بين الشركات الكبرى والصغرى فقط، بل بين من يملك ذكاءً اصطناعيًا هجوميًا متطورًا ومن لا يملكه. عمليًا، منح مرافق المياه والبنوك المحلية أولوية الوصول إلى نموذج متقدم — قبل أن يحصل عليه مشتركو ChatGPT المدفوعون أنفسهم — هو خطوة تسويقية بقدر ما هي أمنية: إذا نجحت التجربة، ستصبح OpenAI الجهة المرجعية التي تتحدث معها الحكومات المحلية عند الحديث عن الأمن السيبراني بالذكاء الاصطناعي
الأسئلة الصعبة
هنا يكمن الجزء الأكثر إثارة للجدل. النماذج ذاتها القادرة على تتبع ثغرة معقدة عبر شيفرة برمجية ضخمة لصالح مدافع، قادرة نظريًا على مساعدة مهاجم على الشيء نفسه. أشارت OpenAI سابقًا إلى أن نموذجها Astra قد يقترب من عتبة “خطر سيبراني حرج” — المستوى الذي يمكن عنده لنموذج أن يبني بشكل مستقل ثغرات يوم الصفر ويصمم هجمات كاملة من البداية للنهاية. كما أن بعض الأرقام التسويقية التي تروّج لها الشركة، مثل نسب “الامتثال” العالية لأوامر مزدوجة الاستخدام، تبقى أرقامًا صادرة عن الشركة نفسها دون تحقق مستقل. ولمواجهة مخاطر إساءة الاستخدام، فرضت الشركة اعتبارًا من أول سبتمبر 2026 إلزامية استخدام مفاتيح أمان مادية على جميع حسابات ديب بريك الفردية.
السؤال الذي لا تجيب عنه الشركة بوضوح: من يراقب استخدام هذه الصلاحيات الموسّعة فعليًا، وماذا يحدث إذا تسربت بيانات اعتماد جهة “موثّقة” إلى طرف ثالث؟
رجلٌ جعل من الإيجابية فلسفة، ومن الفعل طريقا، ومن الإنسان غاية
الكاتب